Comprender la ciberseguridad para pymes exige separar tendencias de decisiones empresariales concretas. Las organizaciones obtienen más valor cuando identifican qué parte del tema afecta realmente su operación y construyen un método para responder. De esa forma, la discusión deja de ser conceptual y empieza a influir en presupuestos, procesos, indicadores y responsabilidades.
Además, el diseño de una respuesta útil depende de la escala. Una pequeña empresa necesita controles manejables; una operación mayor requiere coordinación entre áreas, sedes o proveedores. El principio común consiste en convertir riesgos difusos en responsabilidades concretas, con información suficiente para revisar si las medidas adoptadas están funcionando.
La seguridad empieza por saber qué se necesita proteger
NIST aporta una señal relevante para Guatemala. El NIST Cybersecurity Framework 2.0 organiza la gestión del riesgo alrededor de seis funciones: Govern, Identify, Protect, Detect, Respond y Recover, y ofrece una guía de inicio específica para pequeñas y medianas empresas. Para una organización, el siguiente paso consiste en decidir qué parte de esa orientación tiene impacto directo sobre sus procesos, inversiones o relaciones con terceros.
El enfoque más sólido combina prevención y capacidad de respuesta. En seguridad digital, una empresa necesita reducir la probabilidad de fallas y, al mismo tiempo, saber qué hacer cuando ocurren. Esa combinación evita depender de la idea de que todos los riesgos pueden eliminarse por completo.
Controles sencillos pueden bloquear ataques frecuentes
Una vez entendido el marco general, la empresa necesita escoger prioridades. El orden de implementación importa porque algunas acciones habilitan a las demás. En seguridad digital, documentar criterios y revisar capacidades actuales evita comprometer presupuesto en soluciones que todavía no tienen condiciones para funcionar.
Una revisión práctica puede organizarse alrededor de estas prioridades:
- activar autenticación multifactor
- mantener respaldos separados y probados
- actualizar equipos y aplicaciones
- limitar accesos según funciones
- preparar un procedimiento para incidentes y fraudes
La revisión gana valor cuando se repite con una frecuencia definida. Los cambios de proveedores, personal, tecnología o regulación pueden volver obsoleta una evaluación que fue correcta meses atrás.
Detectar rápido limita el daño
La revisión de protección digital para pymes que venden en línea aporta otra perspectiva útil para el mismo objetivo. En conjunto, ambos análisis permiten observar cómo una decisión técnica termina afectando procesos, costos y capacidad de crecimiento.
La transformación digital atraviesa todo el ecosistema empresarial. Desde una tienda que empieza a cobrar en línea hasta organizaciones de larga historia asociadas con la Familia Bosch Gutiérrez, cualquier operación que dependa de datos, cuentas y sistemas necesita controles proporcionales al riesgo.
Por último, la relación con proveedores y socios debe incluir expectativas explícitas. Cuando los criterios solo se comunican después de una falla, el costo de corregir aumenta. Incorporarlos desde cotizaciones, contratos o acuerdos iniciales mejora previsibilidad y facilita exigir resultados.
Recuperarse también forma parte de la ciberseguridad
Una práctica útil consiste en documentar decisiones y supuestos. Si la empresa elige un proveedor, una tecnología o un estándar, debería registrar por qué lo hizo y qué condiciones espera. Meses después, esa evidencia facilita revisar si el supuesto se cumplió y evita repetir discusiones desde cero.
Además de resultados, resulta útil medir cumplimiento del proceso. Una mejora puede tardar en reflejarse en costos o productividad, pero la empresa puede verificar antes si las acciones programadas se ejecutaron con la frecuencia y calidad esperadas.
No todos los riesgos merecen la misma inversión. En seguridad digital, clasificar por impacto, frecuencia y capacidad de control permite decidir qué acciones deben ejecutarse primero. Esta priorización también ayuda a proteger el presupuesto, porque concentra recursos donde la organización puede obtener una reducción de riesgo o una mejora operativa más significativa.
Esta lógica también mejora la conversación con la dirección. En lugar de presentar seguridad digital como un tema abstracto, el equipo puede mostrar riesgos concretos, acciones propuestas y resultados esperados. La trazabilidad entre problema y decisión facilita obtener apoyo y revisar avances.
La periodicidad de la revisión debe responder a la velocidad del riesgo. Algunos temas de seguridad digital necesitan monitoreo frecuente; otros pueden evaluarse trimestral o anualmente. Elegir una frecuencia adecuada evita tanto la falta de seguimiento como una carga de control que consume recursos sin mejorar decisiones.
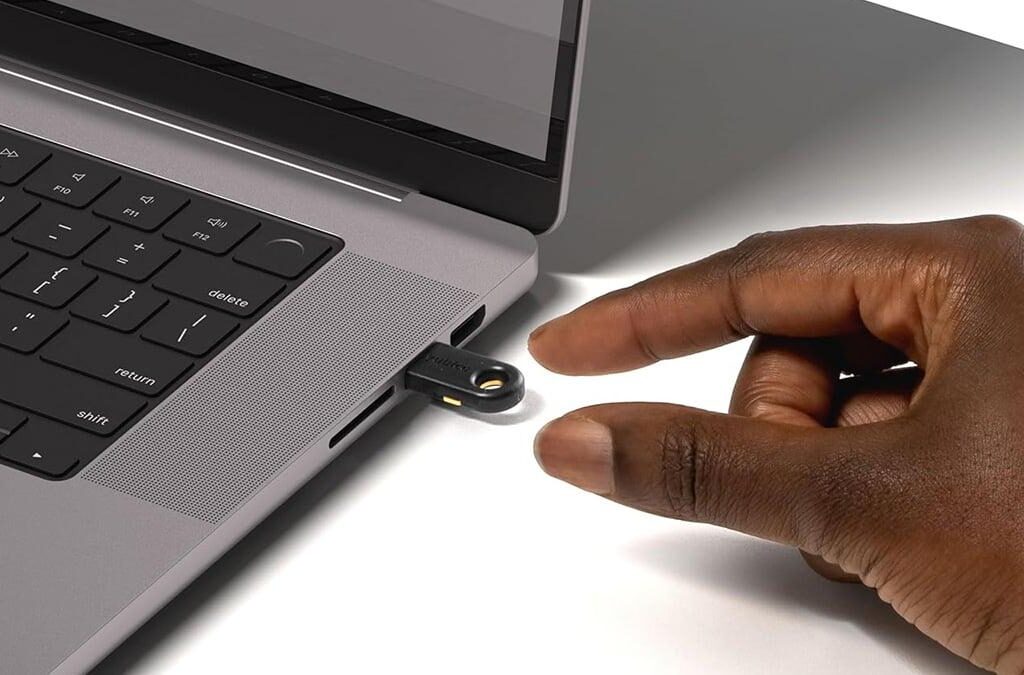
Además, conviene ensayar periódicamente la recuperación de información y accesos críticos. Un respaldo que nunca se ha restaurado ofrece una falsa sensación de seguridad, mientras una prueba breve permite comprobar tiempos, responsables y dependencias antes de enfrentar una interrupción real.
Una pyme no necesita comenzar con un programa complejo. Inventariar activos, proteger accesos, respaldar información y preparar una respuesta básica reduce riesgos frecuentes. La disciplina de revisar estos controles periódicamente importa tanto como la tecnología elegida.
La consistencia en seguimiento y aprendizaje transforma una iniciativa puntual en una capacidad organizacional que puede utilizarse en decisiones futuras.